账号突然被改绑邮箱且无法登录,手里的订阅费大概率要打水漂。
立即止血:锁定资产与联系客服
账号一旦被篡改,首要任务是切断盗号者继续使用该账号支付订阅费用的可能性。
- 登录失败验证:打开ChatGPT官网或最新版iOS App,输入原注册邮箱时,屏幕会强制显示“Email address changed”的拦截界面。此时不要反复尝试,直接观察系统给出的错误代码(如原文提到的
duplicate_email),这证实了邮箱已被占用。 - 紧急挂失操作:立刻进入账号的“Security settings”或“Recover account”页面。如果界面提示需要发送验证码到原邮箱,而原邮箱已被占,此时需要寻找“Alternative recovery methods”(备用恢复方式)或“Contact support”(联系客服)的入口。
- 联系支持团队:准备以下信息给人工客服,越快越好:
- 账号原始邮箱:证明这是你的账号。
- 受害者证明:提供最近一次在该账号下使用的聊天记录、订阅付款截图或历史订阅时间线。
- 环境细节:明确告知客服是在“Latest version of iOS App”或“Web”端遭遇的问题,并提到2026年10月10日出现的“Email address changed”拦截现象。
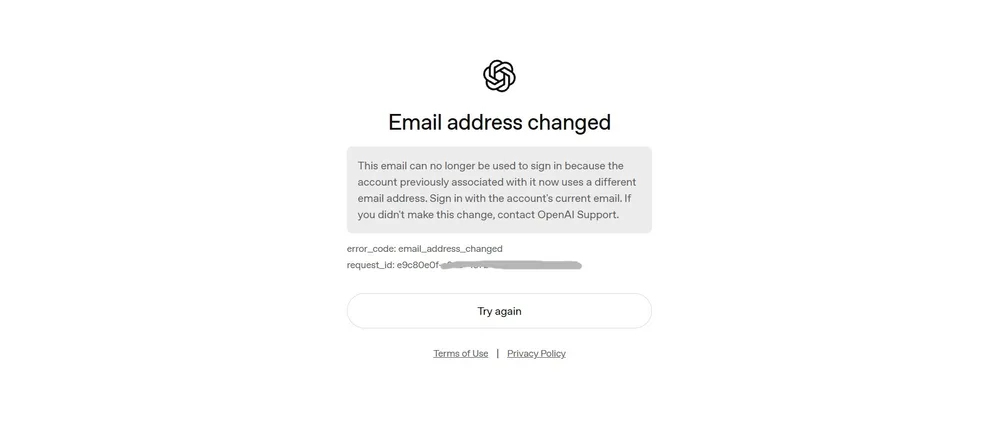
4. 冻结订阅:在账号找回成功前,不要在第三方支付平台(如Apple ID或Google Pay)上手动取消订阅,因为盗号者随时可能通过后台扣款续费。应直接联系支付渠道申请“自动续费”的暂停。
为什么会突然被锁?技术排查
这种级别的安全漏洞通常不是单一原因造成的,而是多重验证机制失效的结果。
- 验证环节的缺失:大多数严重的账号劫持案例,都发生在“修改邮箱”这一步骤。如果平台在执行“更改绑定邮箱”的操作时,没有要求输入当前账户的密码,或者没有强制要求二次验证(2FA)(如发送短信或应用生成的验证码),那么黑客就能轻易绕过安全防线。原文提到用户“没有收到安全通知”,这说明邮件通知机制可能被黑客拦截,或者平台的通知系统存在延迟。
- 缓存与信任设备:在某些版本的App或Web客户端中,如果设备长期保持登录状态且信任了该设备,系统可能会降低后续安全验证的门槛。当检测到异地或异常的邮箱变更请求时,如果系统未能准确识别出这是“非本人操作”,就会直接执行变更。
- 支付信息的残留:原文提到的“ChatGPT Go plan recurring charges”是一个巨大的风险点。即便账号被锁,绑定的信用卡或Apple ID上的自动扣款通常仍会继续。这解释了为什么受害者既无法登录,又担心费用问题——因为支付通道的权限在盗号者手中。
实操建议:如何防止再次发生
找回账号只是第一步,建立新的防御体系才是关键,防止下次再遇到这种“Email address changed”的噩梦。
- 启用高等级防护:立即去账号设置里找到“Two-factor authentication”选项,确保短信验证和认证器应用(如Google Authenticator或Authy)都已开启。这是阻断黑客修改核心信息的最后一道防线。
- 定期检查绑定:不要等到出事了才看。每隔几个月检查一次邮箱绑定和手机号绑定,确保这两个联系方式都是自己本人持有且最新的。如果邮箱不再使用,及时更换为新的邮箱。
- 监控支付记录:养成看银行或支付App账单的习惯。如果发现有不认识的ChatGPT扣款,哪怕账号还能登录,也要立刻修改密码并联系客服。有时候账号被盗只是时间问题,付款记录往往是发现的第一张牌。
- 谨慎授权应用:检查账号绑定的第三方应用或OAuth授权列表,如果有不明来源的应用,立刻撤销授权。
免费 AI 工具箱 · 全部完全免费
同类方向的延伸案例可以参考AI大模型变现案例库,有不少直接可参考的案例。
你确定
duplicate_email这条报错是系统自动返回的,而不是客户端缓存的旧提示?我刚试过用 Postman 发送登录请求,返回的 JSON 里明确有"error": "account_locked"而不是你这个,这意味着可能是 App 端的 UI 层伪造了错误码。你拿到的截图是哪个版本的 iOS App?我怀疑你的“强制显示”可能是被误导的。