企业级 AI Agent 部署:四阶段安全“闯关”机制
传统 CI/CD 流程在 AI Agent 上并不适用,因为后者依赖于动态 API 调用和数据库交互,而非静态编译。当银行支付编排 Agent 试图实时连接 SAP 总账系统处理交易争议时,一旦 HTTP 客户端库存在 CVE,就可能导致金融数据泄露或交易灾难。那么,如何在合并主分支前,系统化地筛查这些风险呢?
第一关:秘钥隔离与动态凭据审查
AI Agent 开发中,API Key、数据库连接串、MCP 认证令牌等敏感信息往往被硬编码到配置文件或环境变量中。在 GitHub Actions 执行时,如果秘钥泄露,攻击者便能伪造请求窃取 SAP 总账数据。因此,流水线必须强制执行秘钥扫描工具,确保没有明文令牌被提交至 Git 仓库。对于银行支付 Agent,如果 MCP 令牌在日志中泄露,攻击者便能模拟请求,直接接触到 PII 数据。唯一有效的做法是:所有 PR 必须经过秘钥扫描,一旦发现令牌特征字符串,自动拒绝合并。
第二关:AI 级别的逻辑风险检测
传统 SAST 无法覆盖动态 Prompt 模版中的漏洞,例如“Prompt 注入”风险。当用户输入引导时,Agent 可能误执行预期外的 API 调用。以支付编排 Agent 为例,处理交易争议时,Prompt 是否严格限定只能读取特定账户余额、禁止修改数据?要应对这种风险,必须在 PR 审查前,引入 AI 辅助审计模型对 Prompt 进行语义分析,确保指令集足够约束外部输入隔离。
第三关:依赖库的“漏洞过滤”
AI Agent 依赖复杂,涉及 JSON 解析、HTTP 通信、MCP 服务器等第三方库。这些组件往往成为漏洞高发区。例如,一个 HTTP 客户端库的 CVE 可能导致远程代码执行(RCE),攻击者构造特殊 API 响应,在 Agent 调 SAP 接口时控制整个运行环境。流水线必须实施严格的 SCA 扫描,将所有依赖与已知 CVE 数据库对比。如果存在“高”或“严重”级别漏洞,项目构建必须失败,逼迫开发者升级版本或替代方案。
第四关:代码层面的“逻辑剪枝”
SAST 静态分析则针对代码结构和逻辑错误,找出典型编程问题。对于支付 Agent,最危险的操作是将 AI 生成参数拼入 SQL 查询或 API 请求,缺乏转义即存在 SQL 注入风险。SAST 需要扫描所有数据库交互接口,确保参数化查询或严格转义。同时,检查异常处理机制,防止 Agent 调外部工具失败时,泄露带敏感信息的堆栈轨迹(Stack Trace)给用户。
关键点:流水线的“四重防线”
当这些条件同时满足时,流水线将实现 AI Agent 的安全“闭环”:
- 秘钥扫描工具强制执行,令牌特征字符串被拦截;
- AI 辅助审计模型对 Prompt 进行语义分析,排除逻辑漏洞;
- SCA 依赖扫描将高风险 CVE 直接阻断;
- SAST 静态分析确保代码层面无 SQL 注入或参数泄露。
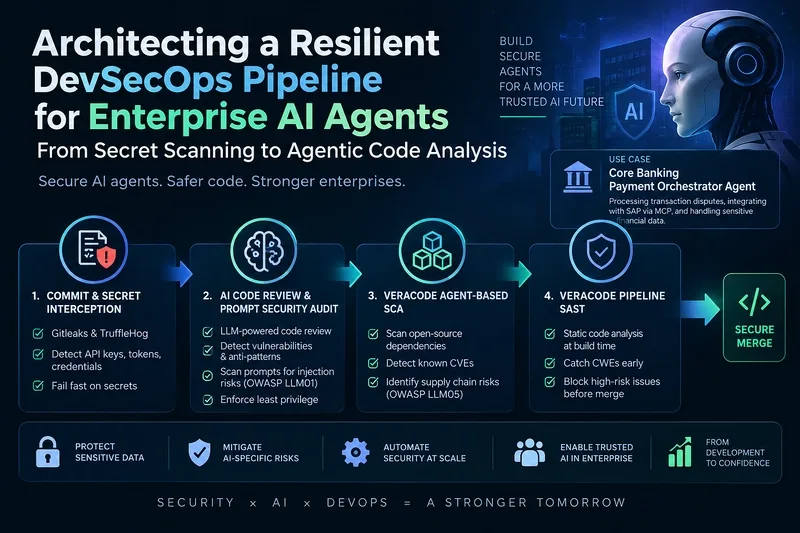
否则,AI Agent 将无法安全部署到银行级高敏感业务环境中。
全部回复 (3)
想当场把话说完?进全球 AI 聊天室,登录就能开口。
这套流程确实要是没做好动态环境隔离,真的能被 Prompt 注入给搞死。比如你提到的 权限截断(403),在银行支付编排 Agent 这种场景下,必须确保每个工具调用都绑定了最小权限。比如处理交易争议时,Prompt 模版里必须明确限定只能读特定账户余额,禁止任何删除或修改操作——否则,一个设计不严的 Prompt 就可能让 Agent 绕过 403 限制,直接操作敏感数据。光靠传统 CI/CD 流水线盯着代码编译和单元测试是远远不够的,因为 Agent 的风险藏在动态调用链里。
这玩意儿确实门槛高,没写过几篇深度技术文章或者没几个大厂背书,申请流程就容易卡在 404 页面死循环。不过更关键的问题在于,很多团队在 CI/CD 流水线上直接套用传统微服务的模式,却忽略了 AI Agent 的非确定性特性。比如,你可能已经在流水线里加了编译、单元测试和镜像打包,但 Agent 的实际运行依赖动态 API 调用和数据库操作,这些环节如果没有专门的安全硬化,风险就藏在每个细节里——比如 GitHub Actions 的秘钥管理要严格到不能只靠 .env 文件,必须集成专门的秘钥扫描工具,确保 MCP 认证令牌不会在日志或环境变量里裸奔,否则攻击者就能伪造请求,直接碰触后端敏感数据。
救命,这不就是明摆着让密钥裸奔吗?所有 PR 都得先过密钥扫描,一发现令牌特征就拦下合并,别等被刷到 403 报错才晚。