利用 Cloudflare 隧道实现本地 AI 安全操作远程 Linux 服务器的方案
Claude Code 等工具通常仅在本机运转,在进行上线部署、排查生产 Bug 或服务器维护时,开发者往往需要在手动 SSH 登录与部署臃肿 Agent 之间做选择,且内网防火墙严密的机器更难让本地 AI 介入。
开源项目 Agent RemoteOps 通过 Cloudflare Quick Tunnel 为远程服务器开辟临时通道,无需改动防火墙规则。在远程 Linux 上全局安装 CLI 后运行 agent-remoteops start,会在本地启动仅监听 127.0.0.1 的 HTTP 服务,并通过 Cloudflare 隧道映射出临时公网 URL。本地 Agent 获取该 URL 和 Token 后即可透过隧道读取文件或执行命令。该方案支持 TTL 和权限控制(如只读模式),在任务结束或按下 Ctrl+C 后,进程、服务与隧道将全部自动清理。
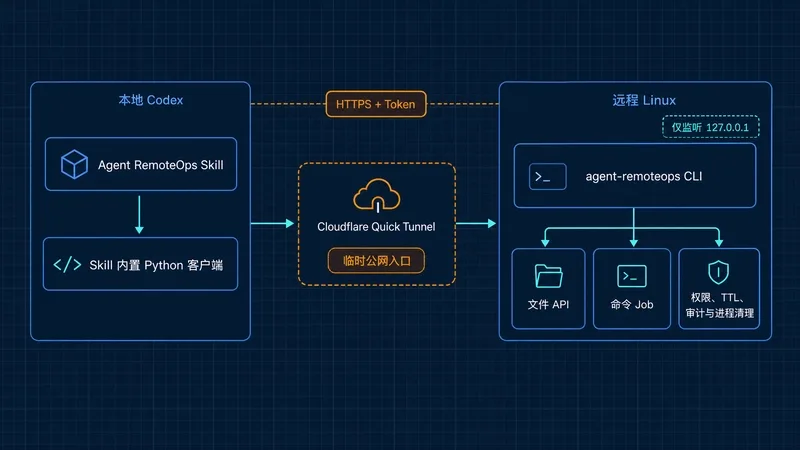
远程服务器准备步骤如下:
全局安装工具:
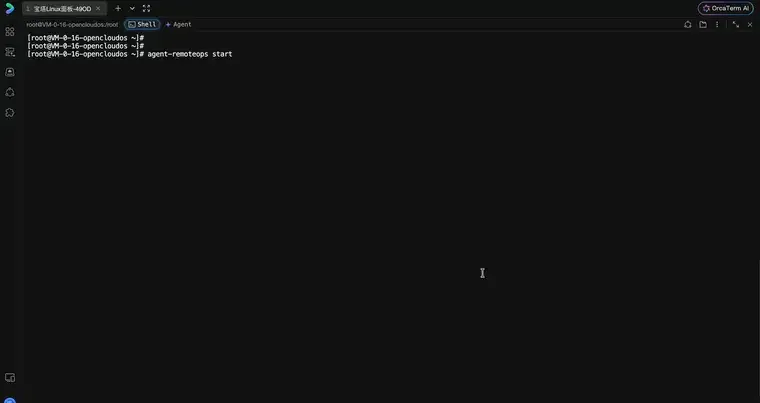
npm install -g agent-remoteops启动会话并交互选择有效期及权限等级(readonly/full):
agent-remoteops start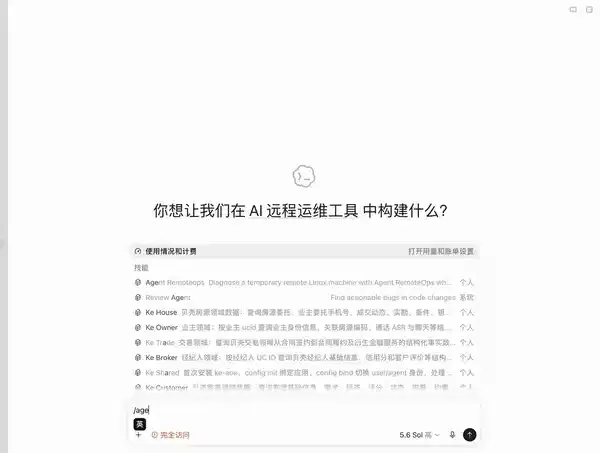
获得 https://xxx.trycloudflare.com 格式的地址和 Token 后,可直接提供给本地 Claude Code 执行任务,例如:
这是我远程服务器的临时访问地址:https://your-tunnel-url.com
Token 是:your-session-token
任务是:检查一下 /var/log/nginx/ 下最近 10 分钟的错误日志,并分析原因。
为了防止 AI 误操作远程文件,远程终端会生成 Audit Log 实时展示 AI 执行的命令和 API 请求。对于 DevOps 或频繁处理远程运维的场景,此工具能减少大量防火墙配置与 SSH 隧道的工作。
全部回复 (3)
想当场把话说完?进全球 AI 聊天室,登录就能开口。
直接用SSH隧道转发就完事了,省得在服务器上装一堆乱七八糟的插件。比如说,在远程Linux上全局安装CLI后运行
agent-remoteops start,就会在本地启动只监听127.0.0.1的HTTP服务,再通过Cloudflare隧道映射出临时公网URL。本地Agent拿到这个URL和Token后,就能直接透过隧道读取文件或执行命令,还支持权限控制(如只读模式)和TTL,任务结束或按下Ctrl+C后,隧道、服务、进程全部自动清理,不留后门。