给 AI 长期维护项目的权限,到底该怎么设计才合理
最近在帮一个做世界观构建的朋友整理素材库,他用的是 ChatGPT 的 Library 功能,几十个 Markdown 文件互相引用,角色设定、编年史、势力关系全在里面。他说自己快被权限弹窗逼疯了——每让 AI 改一个文件,就要弹一次确认,改十个文件就要点十次。最崩溃的是,这些文件明明从一开始就已经授权过,但换一个对话窗口,授权就没了。
这其实不是一个孤立的痛点。
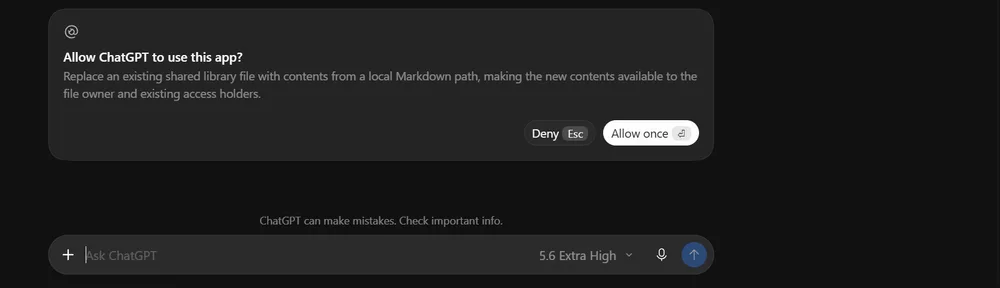
现在的权限模型:每次对话都是一次性契约
目前 ChatGPT 对 Library 的文件操作权限,基本遵循一个很朴素的逻辑:你在这个对话里授权了一次,我就在这个对话里生效。一旦对话关闭,或者开了新对话,权限就自动回收。你需要重新授权。
这种设计在单次、短期的任务里没问题。比如你上传一张图让它写描述,授权一次就够了。但它面对长期、多文件、跨对话的维护任务时,就显得非常笨重。
问题的核心在于,现在的权限粒度是「会话级」的,而不是「资源级」的。你授权的对象不是「这个文件夹」,而是「这一次对话中的这一次操作」。这就导致了一个悖论:你明明已经告诉过 AI「这个项目归你维护了」,但系统并不记得这件事。每一次新的文件操作,都像是第一次请求权限。
什么场景下这个问题最要命
如果你只是偶尔让 AI 读一下 Library 里的文件,那弹窗无所谓。但如果你把 AI 当作一个长期协作伙伴,情况就完全不同了。
一个典型场景是持续性的知识库维护。比如你有一个不断扩展的产品文档库,AI 需要定期更新 FAQ、修正过时的描述、在不同页面之间建立链接。每次更新可能涉及三五个文件,如果每个文件都要单独确认,工作流就被切得稀碎。
另一个场景是多阶段创作。写小说的人可能会让 AI 先整理人物关系表,再根据这个表生成章节大纲,最后根据大纲细化场景描写。这三个阶段可能分布在不同的对话里,但它们操作的是同一批文件。如果权限不能跨对话继承,每开一个新阶段就要重新授权一遍,体验非常割裂。
还有一个容易被忽略的情况:团队协作。如果多个人共用一个 Library,而 AI 需要在不同人之间交接任务,会话级权限会导致每次交接都要重新确认,既不安全也不高效。
理想的权限模型长什么样
要解决这个问题,权限系统需要从「会话级」升级到「资源级」。具体来说,我认为至少需要四个维度的改进。
第一是文件夹级别的作用域。用户应该可以指定一个或多个文件夹,对这些文件夹内的文件操作实行持久授权。比如你把「/Projects/Worldbuilding」这个文件夹设为「自动维护」,那么只要 AI 的操作落在这个文件夹内,就无需重复确认。这比逐个文件授权要高效得多,也比全局授权安全得多。
第二是细粒度的操作权限。不是所有的文件操作风险都一样。读取文件基本无害,创建新文件需要谨慎,删除文件风险最高。理想情况下,用户应该可以分别控制读取、创建、编辑、替换、移动、删除这几类操作的授权策略。比如「允许自动编辑和替换,但删除需要确认」。
第三是跨对话的持久化。授权必须绑定在资源上,而不是会话上。一旦用户授权了某个文件夹,这个授权应该在所有对话中生效,直到用户主动撤销。这听起来简单,但实现起来需要解决一个关键问题:如何在不同的对话上下文中识别同一个资源。这可能需要引入一个持久化的权限令牌或者授权配置文件。
第四是操作透明化和可回滚。AI 改了哪些文件、改了什么内容、什么时候改的,这些信息应该有完整的审计日志。同时,文件需要保留历史版本,允许用户一键回滚。这一点特别重要,因为一旦授权变多了,误操作的概率就会上升。没有审计日志和版本恢复的持久授权,等于把保险箱的钥匙直接交给 AI。
实现上可能会遇到什么麻烦
抛开功能请求本身,从工程角度看,这个需求也不简单。
一个棘手的问题是权限边界。如果 AI 在执行复杂任务时,需要临时把文件复制到另一个文件夹进行处理,这个操作算不算越权?如果系统严格限制在指定文件夹内,可能导致某些任务无法完成;如果放宽限制,又可能造成权限滥用。这需要一套清晰的规则来定义什么情况下权限可以延伸。
另一个问题是冲突处理。当多个对话同时操作同一个文件时,怎么保证数据一致性?是采用乐观锁、悲观锁,还是队列串行处理?这些看似底层的问题,在多对话、多文件的场景下会直接暴露出来。
还有安全方面的考量。持久授权意味着 AI 拥有了更长时间窗口的操作能力,如果被恶意利用,造成的破坏范围也更大。系统需要有能力检测异常操作模式,比如短时间内大量删除文件、修改文件内容与上下文明显不符等。这些都需要在后台有相应的风控逻辑。
一个可能被忽略的角度
其实这个需求背后反映了一个更深的趋势:用户对 AI 的期待,正在从「一次性工具」转向「长期协作者」。
工具 mindset 是这样的:你给我一个指令,我给你一个结果,交易结束。协作者 mindset 是这样的:你把一片领域交给我,我持续地、有上下文地、负责任地打理它。这两种 mindset 对权限系统的要求完全不同。工具只需要最小权限,协作者需要可持续的、有边界的权限。
从这个角度看,ChatGPT Library 的权限请求只是一个切口,后面涉及的是整个 AI 助手权限模型的演进方向。不只是文件操作,日历、邮件、项目管理工具,凡是需要 AI 长期参与的领域,迟早都会遇到类似的问题。
Discourse 这类社区平台的思路或许可以提供一些参考。它是一个开源的社区系统,支持自建部署,也可以选择官方托管。它的核心理念是让用户对自己的数据和社区有完全的控制权,同时提供插件和主题来扩展功能。这种「可扩展 + 用户可控」的架构思路,和 AI 权限系统的设计有一些共通之处——都需要在灵活性和安全性之间找到平衡,都需要让用户有能力自定义行为边界。
所以这个功能值不值得等
如果你的使用场景是偶尔让 AI 读一下文件,那现在的权限模型够用。但如果你真的把 AI 当作长期维护项目文档的伙伴,那这个功能就不是锦上添花,而是必需品。
它不只关乎便利性。没有持久授权,用户会在反复的确认弹窗中消耗注意力,逐渐对 AI 协作产生疲劳感,最终可能选择放弃使用这个功能。有了持久授权,AI 才能真正成为项目维护的一环,而不是一个每次都要重新介绍自己的临时帮工。
当然,这个功能也不是没有风险。持久授权意味着更少的用户干预,这要求系统本身足够可靠。审计日志、版本恢复、操作边界,这些 safeguards 一个都不能少。
但方向是对的。AI 要真正融入长期的工作流,就必须解决「信任但要可控」这个核心问题。 folder-scoped persistent permissions 只是一个开始,后面还有更多的权限场景需要探索。