当实验平台给你一个空文件:一次云环境初始化的排查记录
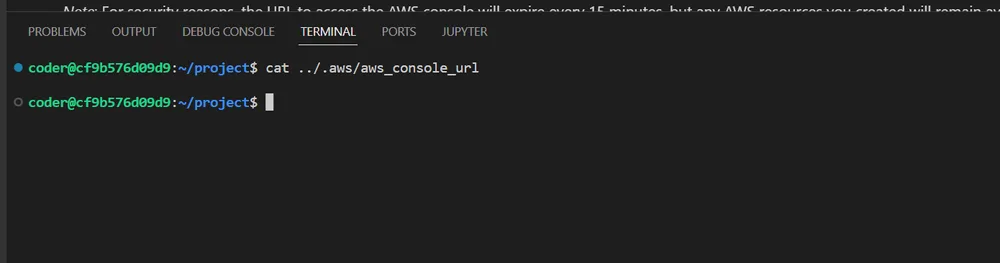
公司安排的AWS实验做到一半,卡在了最不该卡的地方。界面上的控制台链接打不开,终端里那个本该存着链接的文件,大小是1字节。
不是权限问题,文件就在那里,所有用户可读可写。也不是网络问题,其他同学的实验环境一切正常。就是这个叫aws_console_url的文件,孤零零地躺在/home/coder/.aws/目录下,里面空得连个换行符都没有。这1个字节,大概率是一个被截断的空字符串或者一个无效字符,恰恰是它,断了后续所有操作的可能。
这件事本身不大,但很典型。在推行AI工具和云平台的过程中,这种“卡在最后一步”的体验非常消耗人。它不给你一个明确的错误,只给你一个“没准备好”的状态,然后把解决问题的压力全部推给使用者。你明知道问题出在环境初始化上,却不知道是配置模板、脚本执行顺序,还是某个依赖服务没响应。
先别急着重置,把现场看清楚
遇到这种情况,第一反应可能是“重置环境”。但重置会清掉你之前所有的配置和进度,成本很高。在动这个念头之前,有几件事值得先做,而且成本极低。
第一,确认这个文件的“身世”。它不是你手动创建的,而是平台在启动时自动生成的。那么,生成它的进程有没有正常结束?在终端里可以用ps aux | grep aws或者类似的命令,看看有没有任何与AWS控制台生成相关的后台进程还在跑。如果进程卡住了,强行杀掉它,可能比等待更有效。
第二,看看“邻居”文件。/home/coder/.aws/这个目录下,通常不会只有aws_console_url一个文件。配置文件config、凭证文件credentials,这些是不是也存在?它们的内容是否完整?如果连这些基础配置文件都是空的或者缺失的,那问题的根源就比较深了,很可能整个AWS CLI的初始化流程都没有走完。这时候,检查一下ls -l /home/coder/.aws/的完整输出,比单独盯着那个1字节的文件有用得多。
第三,翻看“出生证明”。很多平台会在初始化过程中留下日志。可以去/var/log/或者平台指定的日志目录下,找找有没有与实验环境初始化相关的日志文件。日志里通常会记录每一步的操作和结果,哪怕最后一步失败了,它也会留下线索。是脚本语法错误?是某个环境变量没设置?还是在请求AWS STS服务时超时了?这些信息都藏在日志里。
环境初始化的常见“坑”
根据以往处理类似问题的经验,这类“文件存在但为空”的现象,通常指向以下几个环节的故障。
脚本执行顺序或依赖问题。初始化脚本可能被设计成先生成配置文件,再根据配置去申请临时凭证,最后把生成的控制台链接写入aws_console_url。如果中间任何一步失败,比如申请凭证时网络超时,脚本可能会异常退出,但已经创建好的空文件却留了下来。这种情况下,单独重跑初始化脚本或许能解决问题。
权限或所有权切换。脚本可能先以某个用户身份运行,创建了文件,随后又尝试以另一个用户身份(比如root)去写入内容,但因为权限不足而失败。你看到的文件所有者是root,但写入内容的操作可能来自另一个用户,这个切换过程出了岔子。检查文件的ACL(访问控制列表)或者SELinux上下文,有时会有意想不到的发现。
平台侧的配置模板错误。这是最麻烦的情况。问题不出在你的实验环境里,而是出在平台为这个实验定义的配置模板上。模板里可能引用了一个不存在的变量,或者写入链接的命令本身就有语法错误。结果就是,所有使用这个模板启动的实验,都会得到一个空文件。如果是这样,个人层面的排查基本无效,只能等待平台管理员修复模板。
从一次排查到流程优化
回到这次经历本身,虽然问题最终可能需要管理员介入才能彻底解决,但整个排查过程本身很有价值。它暴露了我们在使用这类平台时的一个普遍困境:环境初始化是一个黑盒,出了问题,用户能做的非常有限。
一个更优的流程是,平台方应该在初始化脚本的末尾,增加一个简单的健康检查。比如,在写入aws_console_url之后,立刻用test -s命令检查文件是否非空。如果为空,则立即在日志中记录一条明确的错误信息,甚至可以直接在用户界面上弹出提示,而不是让用户自己去发现一个1字节的文件。
对于使用者来说,养成“先检查,后操作”的习惯也能避免很多麻烦。在依赖一个环境或工具之前,花两分钟验证它的基础状态是否正常,往往能省下后面一两个小时的纠结。这次是AWS控制台链接,下次可能是一个API端点或者一个数据库连接串。
技术问题的解决,很多时候不是靠“知道怎么做”,而是靠“知道从哪里开始查”。把排查的顺序理清楚,能让你在面对一个模糊的错误时,不至于一开始就选择最粗暴的解决方案。
一个字节的文件也能扯这么多,直接重置不就完事了,非得在这儿研究这个 aws_console_url 有什么深层含义?