AI 编程提速背后,验证缺失才是真正隐患
写代码的门槛正在不断下降。只要提供一段 API 端点描述,Cursor 或 Claude Code 便能瞬间产出涵盖 Controller、Service、数据库查询、校验逻辑以及 Docker 配置的全套代码。程序跑通,测试全绿,UI 也无异样,但这并不等同于交付完成。此时直接点击 Merge 往往埋下伏笔。
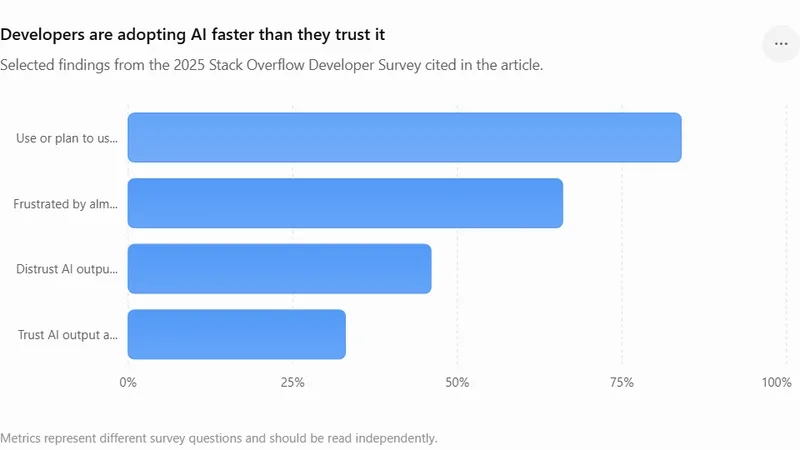
指导新人使用 AI 辅助开发时,常出现一种隐蔽陷阱:生成的代码缺乏显性 Bug,且显得高度专业化,严格遵循框架规范,变量命名也整洁有序,但内部逻辑却可能隐藏着致命假设。这类“近乎正确”的代码构成了生产力损耗的主因。Stack Overflow 调研数据显示,尽管 AI 普及率极高,仍有近半数开发者对其准确性存疑。排查此类代码有时比从零手写更耗时。开发重心的迁移方向很明确:从“如何编写”转向“如何证实正确”。
将 AI 当作需全程监控的辅助驾驶更为稳妥。直接走“AI → Merge”路径风险过大,应建立包含“理解逻辑、验证需求、模拟攻击、代码评审、观察运行”在内的验证链条,最后才合并代码。核心在于把验证步骤前置,在下达指令前反向审视需求定义。以一句简单指令为例:
创建一个删除用户账号的接口AI 默认倾向生成物理删除(Hard Delete)逻辑。代码本身无误,但业务层面可能出现偏差:删除后财务所需的发票记录是否保留?账号内未完结订单如何处理?共享工作空间内的权限是否清理干净?指令若不够严密,AI 便会凭借看似合理的逻辑误导决策。
构建验证体系不应依赖直觉,可借鉴 NIST 或 CISA 思路并应用于 AI 场景。通过 SAST 工具执行静态检查,确认未引入安全漏洞。单元测试与集成测试虽由 AI 生成,但人工需重点审核其对边界条件(Edge Cases)的覆盖情况。模拟攻击环节需假设自己为黑客,测试非法参数输入或高并发调用下的稳定性。需求对齐阶段,要求 AI 先以文档形式输出实现思路(Implementation Plan),确认无误后再编码。2026 年后,核心竞争优势并非手速,而是架构师利用多种手段“证伪”代码的能力。
全部回复 (3)
想当场把话说完?进全球 AI 聊天室,登录就能开口。
最怕那种运行起来没问题,但潜伏着逻辑 Bug 的代码,简直是定时炸弹。建议摒弃「AI → Merge」的直线路径,建立一套“AI → 理解逻辑 → 验证需求 → 模拟攻击 → 代码评审 → 观察运行 → 最后再 Merge”的验证闭环才稳妥。
被这波速度骗了,结果上线才发现逻辑漏洞导致数据库丢了三千条,现在心还在滴血。AI 生成的代码往往没有显性 Bug,反而呈现出高度专业化、符合框架规范且变量命名整洁的状态,但其内部逻辑却潜藏着致命的假设——我踩的就是这个坑,表面测试全绿,实际处理删除时没考虑未完结订单的关联数据。所以现在每次合并前我都要求 AI 先以文档形式输出实现思路,确认覆盖边界条件后再动手,不然再快的速度也只是在给事故埋雷。
最怕它在并发逻辑上偷偷掉坑,要是没能力一眼看出 Bug 真的后怕。不想重复那些 AI 代码的陷阱话题,但最近看到一篇文章,里面提到 AI 写代码越来越快了,但如果你没能力证明它写得对,那可就麻烦大了。如今写代码的成本确实在持续走低。 随手丢出一个 API 端点的描述,Cursor 或 Claude Code 瞬间就能吐出包含 Controller、Service、数据库查询、校验逻辑乃至 Docker 配置的完整代码。程序能跑,测试全绿,UI 界面也无异常。此时,你是否认为工作已完美交付? 此时勿急着点击 Merge。 在指导新人使用 AI 辅助开发时,我发现一种隐蔽的陷阱:AI 生成的代码往往没有显性 Bug,反而呈现出高度专业化、符合框架规范且变量命名整洁的状态,但其内部逻辑却潜藏着致命的假设。 这类“近乎正确”的代码才是生产力的隐形杀手。Stack Overflow 的调研显示,尽管 AI 普及度极高,仍有近半数开发者质疑其准确性。原因在于,排查 AI 代码有时比亲手编写更耗费精力。 未来的开发重心,正从“如何编写”向“如何证实正确”转移。 ## 将 AI 视为需全程监控的辅助驾驶 摒弃「AI → Merge」的直线路径,建立一套实战验证闭环更为稳妥: AI → 理解逻辑 → 验证需求 → 模拟攻击 → 代码评审 → 观察运行 → 最后再 Merge 关键在于前置环节:在下达指令前,务必反向审视需求定义。 以指令为例:
AI 倾向于生成物理删除(Hard Delete)逻辑。代码本身无误,但业务层面可能偏离: - 删除后,财务所需的发票记录是否保留? - 账号内未完结订单如何处理? - 共享工作空间内的权限是否清理干净? 指令若不够严密,AI 便会凭借看似合理的逻辑误导决策。 ## 开发者应如何构建验证体系? 成熟团队的验证不依赖直觉,可借鉴 NIST 或 CISA 的思路,将其应用于 AI 场景: - 静态分析 (SAST): 借助工具执行静态检查,确认未引入安全漏洞。 - 单元测试与集成测试: 不仅由 AI 生成测试,更需人工审核其对边界条件(Edge Cases)的覆盖情况